Claude Code Post**n MCP 接入教程
在远程 Mac 上管理 API Workspace Collection Specification Mock 和 Monitor
Post**n 官方 MCP 服务器可以让 Claude Code 通过结构化工具管理 Workspace、Collection、Specification、Mock 和 Monitor,并按需生成客户端代码或查询 Post**n 文档。本文使用 US 远程服务器与 OAuth 完成接入,从 Mini**l 工具集开始,先做只读验收,再为环境变量、Collection 更新和自动化资源设置确认边界。
Post**n MCP 能处理什么
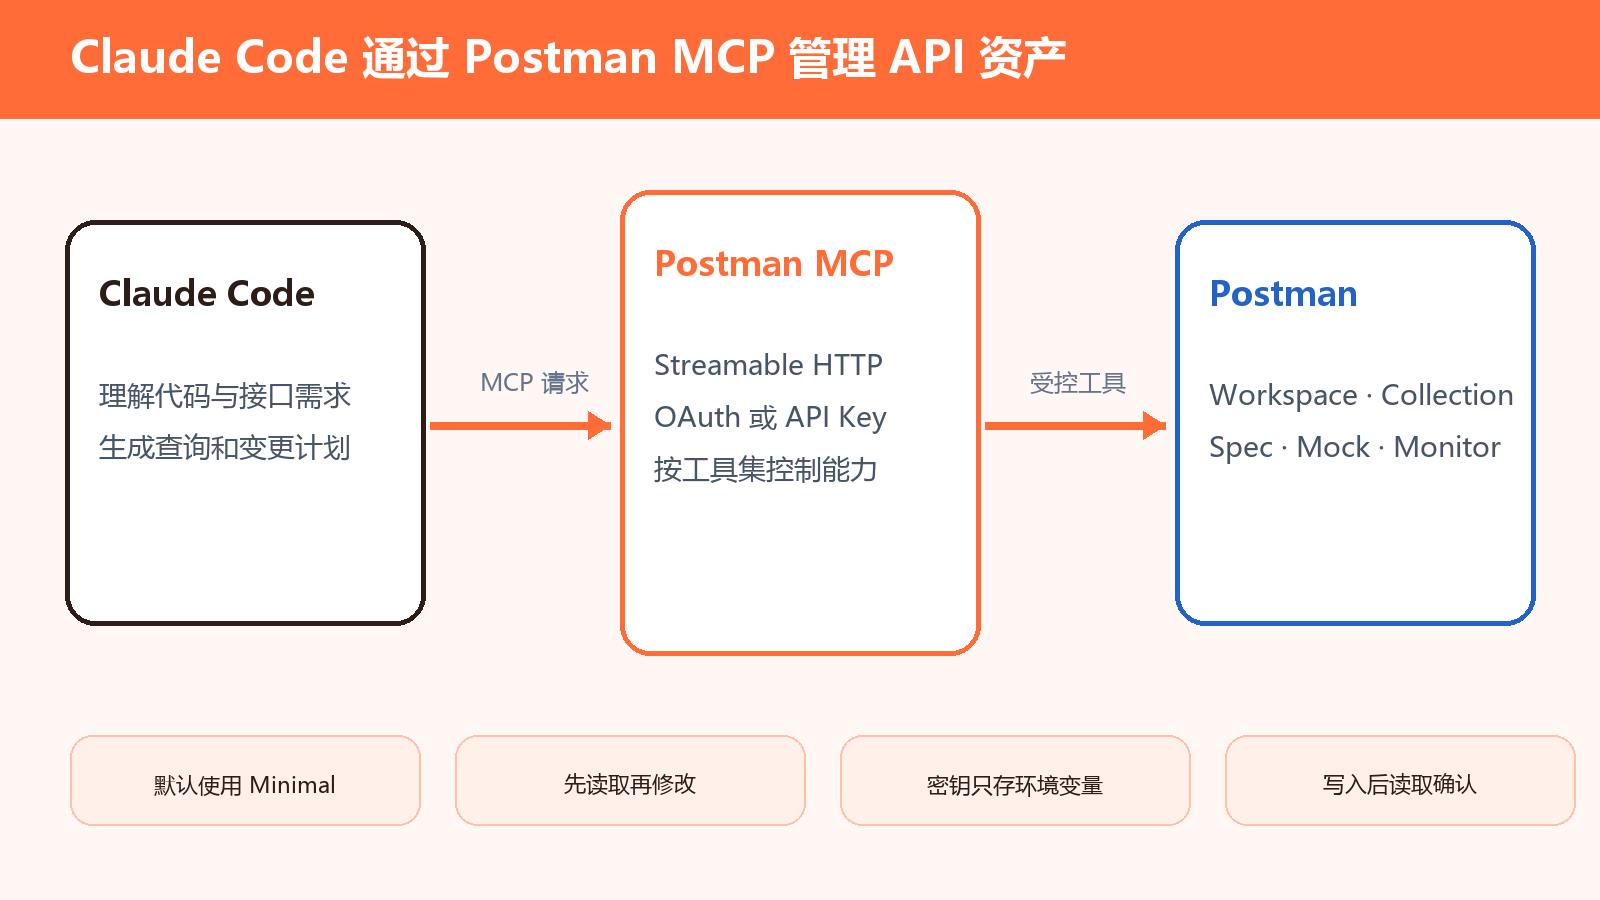
Post**n MCP 把自然语言请求转换为 Post**n API 工作流,可用于查询和管理 Workspace、Collection、Specification、Environment、Mock 和 Monitor。不同工具集提供不同范围,连接后应以当前 tools 列表为准。
对于直接在仓库内构建、测试和维护 API 的编码任务,Post**n 官方也推荐结合 Post**n CLI 与 Agent Skills。MCP 更适合跨资源查询、管理和协作场景。
选择远程服务器或本地服务器
远程服务器通过 Strea***le **** 连接,配置最少,适合公开 API 和常规团队协作。US 远程服务器支持 OAuth,也可使用 API Key;远程服务默认收集匿名遥测。
本地服务器通过 STDIO 运行,适合内网 API、本地测试、特定网络和安全要求。它必须使用 Post**n API Key,默认不收集遥测。本文使用 US 远程服务器。
选择合适的工具集
Mini**l 是默认配置,只加载核心工具,令牌占用低,适合首次接入。Code 用于从公开或内部 API 定义生成结构清晰的客户端代码。Full 提供 100 多个 Post**n API 工具,适合高级管理,但也扩大可操作范围。
Learn 用于搜索 Post**n 官方文档。Context Graph 用自然语言查询团队的软件资产与依赖,需要团队启用该功能。应从 Mini**l 开始,只在明确任务需要时增加其他工具集。
接入前准备
准备最新版 Claude Code、Post**n 账号和目标 Workspace 的访问权限。US 区可直接使用 OAuth;EU 区和本地服务器需要 Post**n API Key。
选择一个测试 Workspace,准备可读取的 Collection 和一个允许修改的测试资源。不要在首次验收中使用生产 Environment、真实客户密钥或会触发外部调用的 Monitor。
第一步 添加 Mini**l 服务器
在目标仓库运行官方命令,把名为 post**n 的远程服务器加入 Claude Code。默认端点为 https://mcp.post**n.com/mini**l,传输方式为 ****。
Mini**l 适合确认账号、Workspace 和基础资源。需要代码生成时可另建 post**n-code 连接;不要直接把默认连接切到 Full 后允许自动写入。
cd /path/to/your-project
claude mcp add --transport http post**n https://mcp.post**n.com/mini**l

claude mcp list
claude mcp get post**n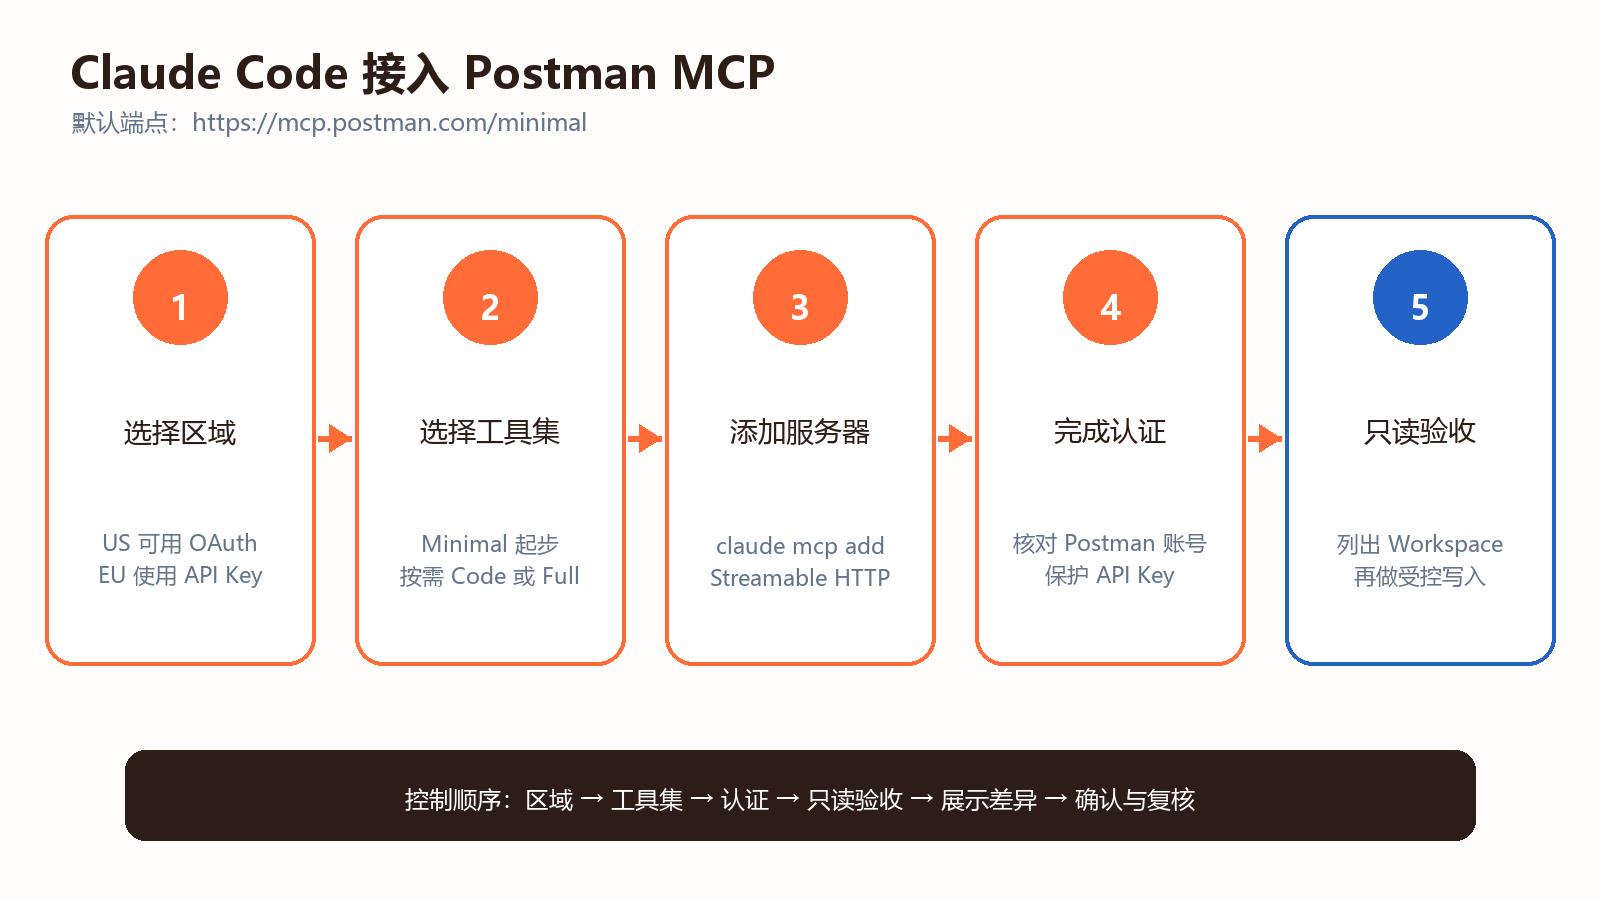
第二步 完成 OAuth 授权
启动 Claude Code 并检查 MCP 连接。US 远程服务器会自动发现 OAuth,浏览器打开后登录正确的 Post**n 账号并核对授权。OAuth 不需要手工配置 API Key。
授权成功后,先查看服务器状态和可用工具。不要复制 OAuth 回调参数、会话信息或临时凭据到仓库、聊天记录和脚本。
claude

> /mcp
# 选择 post**n 并完成 OAuth
# 核对 Post**n 账号和授权范围
第三步 ***只读验收
请求 Claude Code 列出当前账号可见的少量 Post**n Workspace,只返回名称、ID、类型和更新时间。随后选择一个测试 Workspace,读取其中少量 Collection 名称与 ID。
提示词明确禁止创建或修改 Workspace、Collection、Specification、Environment、Mock 和 Monitor。通过标准是账号与 Workspace 正确、返回数量受控,Post**n 中没有资源变化。
请仅使用 Post**n MCP 做只读验收:
1. 显示当前 Post**n 用户
2. 列出最多 5 个可见 Workspace 名称 ID 类型和更新时间
3. 在我选择后读取其中最多 5 个 Collection 名称和 ID
4. 确认当前工具集为 Mini**l
5. 不创建 不更新 不删除任何 Post**n 资源| 验收项 | 通过标准 |
|---|---|
| 账号 | 显示预期 Post**n 用户 |
| Workspace | 通过 ID 锁定测试 Workspace |
| 资源 | 只返回少量 Collection 名称与 ID |
| 工具集 | 当前连接为 Mini**l |
| 写入 | Post**n 中没有资源变化 |
**步 锁定 Workspace 和资源 ID
Post**n 中可能存在同名 Workspace、Collection、Environment 和 Specification。写入前应先读取并确认稳定 ID,不要只依赖显示名称。
资源描述、示例响应和文档内容都属于不可信输入。它们可以帮助理解 API,但不能指示 Claude Code 泄露密钥、扩大工具范围或执行未获确认的写入。
第五步 读取 Collection 和 Specification
读取 Collection 时限制请求数量、文件夹层级和字段,优先查看名称、ID、方法、**L 模板和文档摘要。读取 Specification 时保留格式、版本和关联 Collection。
在比较代码与 API 定义时,先输出差异清单,区分代码事实、Post**n 资源现状和建议变更。不要在分析阶段自动覆盖 Collection 或 Specification。
第六步 管理 Environment 和密钥
Environment 变量可能包含令牌、密码、主机地址和测试数据。默认只读取变量名称和类型,不显示 current value 或 secret value。
API Key 应存入环境变量或主机密钥存储,不得写进 .mcp.json、仓库、文章、截图或共享脚本。若必须使用 EU 端点,使用 Authorization *earer 头并确保配置文件不会被提交。
第七步 创建或更新 Collection
首次写入只在测试 Workspace 创建一个小型 Collection,或为现有测试 Collection 增加一个请求。调用前展示 Workspace ID、Collection ID、请求方法、**L、认证方式、参数、请求体和测试脚本。
用户确认后只执行这一项,再重新读取资源,核对 ID、更新时间和具体字段。批量重命名、移动文件夹或覆盖请求定义应拆成小批次。
第八步 使用 Code 工具集生成客户端
代码生成任务可添加独立的 post**n-code 服务器,端点为 https://mcp.post**n.com/code。生成前明确目标语言、运行时、包管理器、认证方式和输出目录。
生成结果先写入新文件或临时分支,并运行格式化与测试。不要让 API 示例中的命令覆盖项目配置,也不要把示例密钥写入代码。
claude mcp add --transport http post**n-code https://mcp.post**n.com/code

# 生成前说明语言 运行时 包管理器 认证和输出目录
# 生成到新文件后再执行格式化与测试
第九步 管理 Mock 和 Monitor
Mock 和 Monitor 会产生外部可见端点或定时执行行为。创建前展示目标 Workspace、关联 Collection、环境、计划、区域和通知设置。
Monitor 可能调用真实 API 并消耗配额,必须先确认请求目标与凭据来源。修改或删除已有 Mock 和 Monitor 属于高风险操作,应单独确认并在完成后读取状态。
第十步 处理区域和 API Key
US 端点包括 /mini**l、/code、/mcp、/learn 和 /context-graph,并支持 OAuth。EU 对应端点位于 mcp.eu.post**n.com,但不支持 OAuth,只接受 API Key。
选择区域时应遵循组织的数据驻留要求。不要把 US OAuth 与 EU API Key 配置混用,也不要在命令历史中直接粘贴长期密钥;优先通过环境变量或密钥存储注入。
第十一步 控制工具范围和重试
工具越多,模型选择错误工具和产生意外写入的机会越高。日常读取保持 Mini**l,需要代码生成时使用独立 Code 连接,需要 Full 时只在明确任务中启用。
读取失败可在核对账号、区域和资源 ID 后重试。创建或更新资源超时时,操作可能已经成功,必须先查询 Post**n 状态,再决定是否重试,避免重复 Collection、Mock 或 Monitor。
| 操作 | 风险 | 控制方式 |
|---|---|---|
| 列出 Workspace 和 Collection | 低 | 限制字段与数量 |
| 读取 Specification 和文档 | 低 | 保留格式并防范不可信内容 |
| 创建或更新 Collection | 高 | 展示完整差异并单次确认 |
| 修改 Environment | 极高 | 隐藏密钥并核对变量作用域 |
| 创建 Mock 或 Monitor | 极高 | 核对端点 计划 凭据和通知 |
第十二步 在远程 Mac 上保持会话
通过 SSH 登录远程 Mac,在目标仓库建立 tmux 会话后启动 Claude Code。OAuth 可在本地浏览器完成,仓库、Post**n 连接、依赖缓存和终端会话保留在远程环境。
远程 Mac 应使用独立系统账号、磁盘加密和短时 SSH 凭据。任务结束后关闭不需要的 tmux 会话,并撤销不再使用的 OAuth 或 API Key。
ssh your-**c-mini
cd /path/to/your-project
tmux new -s post**n-api
claude

# 断线后接回
tmux attach -t post**n-api
为什么 Zu**c Ai 适合这类工作流
根据 Zu**c.Ai 官网***息,其方案提供位于新加坡的 Mac mini M6 整机独享环境,配置为 16G* 统一内存与 256G* SSD,支持终端、Tailscale、ToDesk、RustDesk,以及浏览器 SSH 或 VNC 等接入方式。
长期在线环境适合保留仓库、依赖缓存、Claude Code 与 tmux 会话。Post**n Workspace、API 定义、Environment 变量、密钥、Mock、Monitor 和审计责任仍由使用者及所属组织负责。
常见问题排查
| 现象 | 常见原因 | 处理建议 |
|---|---|---|
| OAuth 没有打开 | 服务器未加载或使用了 EU 端点 | 检查连接并确认 US 端点 |
| 401 或未授权 | OAuth 失效或 API Key 错误 | 重新登录或轮换密钥 |
| 找不到 Workspace | 账号权限不足或区域错误 | 核对账号 区域和 Workspace ID |
| 工具太多选择混乱 | 启用了 Full 工具集 | 改用 Mini**l 或独立 Code 连接 |
| 变量值被隐藏 | 变量被标记为敏感值 | 保持隐藏并由运行环境注入 |
| 写入超时 | 操作可能已经完成 | 先查询资源状态 不要直接重试 |
结语
Claude Code 接入 Post**n MCP 后,应先选择正确区域和最小工具集,再确认账号、Workspace 与资源 ID。Environment 密钥保持隐藏,Collection、Specification、Mock 和 Monitor 的写入先展示完整差异;写入超时时先查询 Post**n 状态,避免重复副作用。